

VeraCrypt는 파일 하나를 암호화된 가상 드라이브로 만들거나 USB·파티션·Windows 시스템 드라이브를 보호하는 무료 오픈소스 디스크 암호화 프로그램입니다.
이 글에서는 1.26.29 Windows 설치형·MSI·Portable 선택, 작은 표준 파일 컨테이너 생성, 비밀번호·PIM·키파일 설정, 마운트와 안전한 해제, 헤더 백업과 비밀번호·드라이버 오류 해결을 공식 화면 기준으로 설명합니다.
VeraCrypt는 어떤 프로그램인가요?
암호화된 컨테이너 파일을 비밀번호로 열어 Windows 탐색기에 일반 드라이브처럼 연결하는 프로그램입니다. 마운트된 동안 저장한 파일은 자동으로 암호화되고 Dismount 뒤에는 컨테이너 파일만 남습니다.
파일 컨테이너 외에 비시스템 파티션, USB와 Windows 시스템 파티션도 암호화할 수 있습니다. 비밀번호를 잃으면 복구할 수 없으므로 작은 시험 컨테이너에서 전체 과정을 확인한 뒤 중요한 자료에 적용해야 합니다.
VeraCrypt 컨테이너 생성·파일 위치·마운트 실제 화면
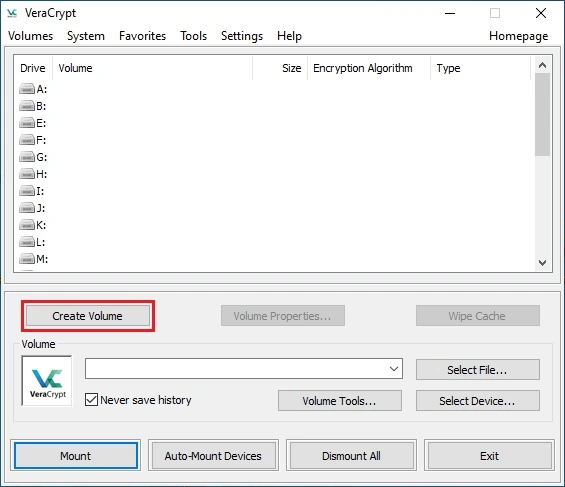
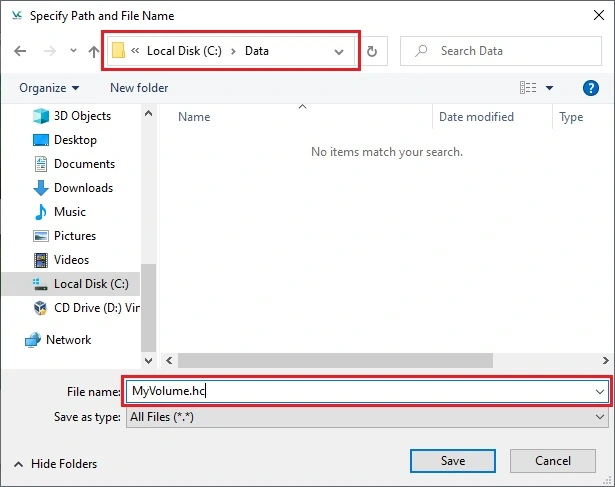
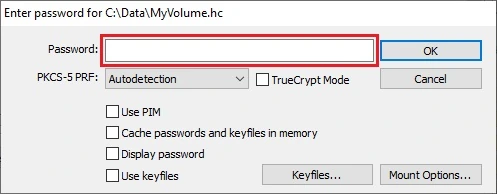
공식 VeraCrypt 초보자 튜토리얼에 포함된 실제 Windows 화면입니다. 메인 창의 Create Volume·Mount·Dismount, 새 컨테이너 파일 위치와 드라이브 문자 선택을 확인할 수 있습니다.
| 컨테이너 | 파일형 가상 암호화 디스크 |
|---|---|
| 파티션 | USB·외장·내장 드라이브 |
| 시스템 | Windows 사전 부팅 인증 |
| 기본 흐름 | Create Volume→Mount→Dismount |
| 비밀번호 | 분실 시 복구 불가 |
| 키파일 | 선택 사용 |
| 헤더 | 백업·복원 지원 |
| Portable | 관리자 권한·드라이버 필요 |
VeraCrypt 1.26.29 무료 사용 범위와 지원 환경
VeraCrypt는 파일 하나를 암호화된 가상 디스크로 만들거나 USB·파티션·Windows 시스템 드라이브를 암호화하는 무료 오픈소스 디스크 암호화 프로그램입니다. Windows, macOS와 Linux를 지원하며 마운트된 동안에는 일반 드라이브처럼 읽고 씁니다.
암호화와 복호화는 실시간으로 처리되지만 비밀번호, PIM, 키파일을 잃으면 데이터를 복구할 수 없습니다. 처음에는 중요한 원본이 없는 작은 파일 컨테이너로 생성·마운트·해제 순서를 익히고, 전체 파티션이나 시스템 암호화는 백업과 복구 수단을 준비한 뒤 진행하세요.
Windows EXE·x64 MSI·Portable 파일 선택
일반 Windows PC에는 VeraCrypt.Setup.1.26.29.exe EXE 설치 파일을 사용합니다. 기업 배포나 MSI 관리가 필요한 64비트 환경은 VeraCrypt_Setup_x64_1.26.29.msi을 선택할 수 있습니다.
VeraCrypt.Portable.1.26.29.exe는 파일을 풀어 실행하는 Portable 패키지이지만 암호화 볼륨을 마운트하려면 VeraCrypt 드라이버와 관리자 권한이 필요합니다. 시스템 파티션 암호화와 자동 시작 같은 기능은 설치형이 적합합니다.
- 일반 Windows PC는 VeraCrypt.Setup.1.26.29.exe를 받으세요.
- 파일의 SHA-256 또는 PGP 서명을 공식 값과 확인하세요.
- 설치 마법사에서 Install을 선택하고 라이선스를 읽으세요.
- 설치가 끝나면 VeraCrypt를 실행하세요.
- Help의 About에서 1.26.29를 확인하세요.
설치 전 백업과 암호 복구 한계
VeraCrypt는 잊은 비밀번호를 알려 주거나 우회하는 복구 기능을 제공하지 않습니다. 암호화 대상의 원본을 별도 저장장치에 백업하고 실제로 열리는지 확인한 뒤 작업을 시작하세요.
볼륨 헤더 손상에 대비한 백업은 가능하지만 올바른 비밀번호·PIM·키파일을 대신하지 못합니다. 비밀번호 관리 방법을 정하고 키파일을 쓸 경우 암호화 볼륨과 같은 저장장치에 유일한 사본을 두지 마세요.
파일 컨테이너 생성 방식 선택
메인 창에서 Create Volume을 누르고 Create an encrypted file container를 선택합니다. 전체 USB나 시스템 드라이브가 아니라 하나의 컨테이너 파일을 만드는 방식이라 처음 연습하기 좋습니다.
다음 화면에서는 Standard VeraCrypt volume을 선택합니다. Hidden VeraCrypt volume은 강제 공개 상황을 고려한 별도 구조로 설정과 사용 실수가 데이터 노출이나 손상을 부를 수 있으므로 표준 볼륨을 먼저 완전히 이해한 뒤 공식 문서를 읽고 사용하세요.
새 볼륨 파일 위치와 이름 지정
Select File을 눌러 빈 폴더를 고르고 새 컨테이너 파일 이름을 입력합니다. 이 단계에서 기존 파일을 선택하면 그 파일을 암호화하는 것이 아니라 새 볼륨으로 덮어써 기존 내용이 사라질 수 있으므로 반드시 존재하지 않는 새 이름을 사용하세요.
확장자는 필수가 아니지만 용도를 구분하려면 vault.hc처럼 관리할 수 있습니다. 컨테이너 파일도 일반 파일처럼 이동·복사·삭제될 수 있으므로 동기화 프로그램이 열려 있는 볼륨을 복사하지 않도록 제외 규칙을 확인하세요.
암호화 알고리즘과 해시 선택
초보자는 기본 AES 암호화와 기본 해시 설정을 유지할 수 있습니다. 여러 알고리즘을 연쇄하는 방식은 보안 특성과 처리 속도에 영향을 주므로 이름만 보고 바꾸지 말고 공식 알고리즘 문서를 확인하세요.
Benchmark 기능으로 현재 PC의 처리 속도를 비교할 수 있지만 빠른 수치가 올바른 키 관리보다 중요하지 않습니다. 기존 볼륨의 알고리즘은 마운트할 때 자동 감지되며 파일을 읽기 위해 매번 알고리즘을 수동 선택할 필요가 없습니다.
볼륨 크기와 파일 시스템 정하기
저장할 파일의 총용량과 여유 공간을 고려해 컨테이너 크기를 지정합니다. 컨테이너는 최대 크기까지 차지하는 하나의 파일이므로 대상 드라이브의 빈 공간과 파일 시스템 제한을 확인하세요.
4GB보다 큰 파일을 저장할 계획이 있으면 FAT 대신 exFAT나 NTFS 같은 파일 시스템이 필요합니다. 여러 운영체제에서 함께 쓸 볼륨은 각 운영체제의 파일 시스템 지원과 권한을 확인하고 중요한 자료는 호환성 시험 후 옮기세요.
강한 비밀번호·PIM·키파일 설정
길고 예측하기 어려운 고유 비밀번호를 사용하고 다른 서비스 비밀번호를 재사용하지 않습니다. VeraCrypt는 짧은 비밀번호에 경고를 표시하며, 비밀번호를 잊으면 공식 지원도 볼륨 내용을 복구할 수 없습니다.
PIM을 직접 지정하면 비밀번호 처리 반복 횟수와 마운트 시간에 영향을 줍니다. 키파일을 추가했다면 이후 마운트 때 같은 파일이 반드시 필요하므로 비밀번호만 기억하면 된다고 생각하지 말고 PIM과 키파일 사용 여부를 안전하게 기록하세요.
포맷과 랜덤 풀 생성 완료
볼륨 생성 마법사의 포맷 화면에서 파일 시스템과 클러스터 크기를 확인합니다. 창 안에서 마우스를 무작위로 움직이면 암호 키 생성에 쓰이는 랜덤 풀의 품질을 높일 수 있으며 충분히 움직인 뒤 Format을 누릅니다.
완료 메시지가 나타나면 마법사를 닫고 생성된 컨테이너 파일의 크기를 확인하세요. 아직 마운트하지 않은 컨테이너 파일은 무작위 데이터처럼 보이는 것이 정상이며 더블클릭으로 내용을 직접 열 수 없습니다.
컨테이너를 드라이브 문자로 마운트
메인 창에서 비어 있는 드라이브 문자 하나를 선택하고 Select File로 컨테이너를 지정한 뒤 Mount를 누릅니다. 비밀번호, 필요한 경우 PIM과 키파일을 정확히 입력하면 Windows 탐색기에 새 드라이브가 나타납니다.
새 드라이브에 시험 파일을 복사하고 다시 열어 정상 저장됐는지 확인하세요. 암호화는 마운트된 드라이브에 쓰는 동안 자동으로 이뤄지며 컨테이너 파일 자체를 텍스트 편집기나 압축 프로그램으로 열 필요가 없습니다.
작업 종료와 안전한 Dismount
암호화 드라이브에서 열린 문서와 프로그램을 모두 닫고 VeraCrypt 창에서 해당 볼륨을 선택한 뒤 Dismount를 누릅니다. 마운트가 해제되면 Windows 탐색기의 드라이브 문자가 사라지고 컨테이너 내용에 접근할 수 없습니다.
볼륨이 사용 중이라는 메시지가 나오면 탐색기 창, 미리보기, 백신 검사, 동기화 프로그램과 명령 프롬프트가 해당 드라이브를 사용 중인지 확인합니다. Force Dismount는 저장되지 않은 데이터를 손상시킬 수 있으므로 일반 해제를 막는 프로그램을 먼저 종료하세요.
볼륨 헤더 백업과 복원 범위
Tools 메뉴의 Backup Volume Header를 사용하면 볼륨 헤더의 별도 백업을 만들 수 있습니다. 헤더가 손상됐을 때 복원에 도움이 되지만 컨테이너 데이터 영역 손상이나 잊은 비밀번호를 해결하는 기능은 아닙니다.
헤더 백업은 원본 볼륨과 다른 안전한 위치에 보관하고 파일명만으로 비밀번호를 노출하지 마세요. Restore Volume Header를 실행하기 전에는 현재 컨테이너의 전체 사본을 만들고 올바른 볼륨의 백업인지 확인합니다.
Incorrect password 오류 확인
비밀번호가 맞는데도 Incorrect password or not a VeraCrypt volume이 나오면 Caps Lock과 키보드 배열, PIM 값, 키파일 사용 여부를 확인합니다. 생성할 때 PIM이나 키파일을 사용했다면 마운트할 때도 동일한 조합이 필요합니다.
TrueCrypt 모드나 PRF를 임의로 바꾸기 전에 컨테이너 파일 크기와 경로가 맞는지 확인하세요. 클라우드 동기화 중 충돌 사본이나 일부만 내려받은 파일은 원본 컨테이너와 다를 수 있으므로 완전한 로컬 사본으로 다시 시험합니다.
드라이버·관리자 권한과 마운트 실패
Windows에서 볼륨 마운트에는 VeraCrypt 드라이버가 필요합니다. Portable 실행도 관리자 권한 승인과 드라이버 로드가 필요하며 회사 보안 정책이나 드라이버 차단 설정이 로드를 막을 수 있습니다.
설치형을 최신 1.26.29로 업데이트하고 재부팅한 뒤 다시 시험하세요. 선택한 드라이브 문자가 이미 네트워크 드라이브나 카드 리더에 할당됐다면 다른 빈 문자를 고르고, 보안 프로그램 차단 기록에서 VeraCrypt 실행 파일과 드라이버 상태를 확인합니다.
전체 디스크·시스템 암호화 전 점검
파티션이나 시스템 드라이브 암호화는 파일 컨테이너보다 복구 위험이 큽니다. 전원 중단, 불량 섹터, 부트로더 변경과 운영체제 업데이트에 대비해 전체 백업과 복구 미디어를 먼저 준비하세요.
Windows 시스템 암호화에서는 사전 테스트와 Rescue Disk 절차를 건너뛰지 말고 BitLocker나 다른 전체 디스크 암호화와 중복 적용하지 않습니다. 노트북은 전원 어댑터를 연결하고 디스크 상태를 검사한 뒤 공식 시스템 암호화 문서를 따라 진행하세요.
자주 묻는 질문
VeraCrypt는 무료인가요?
네. Windows, macOS와 Linux용 무료 오픈소스 디스크 암호화 프로그램입니다.
일반 Windows에서는 어떤 파일을 받나요?
VeraCrypt.Setup.1.26.29.exe 설치 파일을 사용하면 됩니다.
비밀번호를 잊으면 복구할 수 있나요?
아니요. 올바른 비밀번호와 사용한 PIM·키파일이 없으면 공식 복구 기능으로 내용을 열 수 없습니다.
기존 파일을 바로 암호화 컨테이너로 바꿀 수 있나요?
Select File에서 기존 파일을 선택하면 덮어쓸 수 있으므로 새 이름으로 컨테이너를 만들고 마운트된 드라이브에 파일을 복사하세요.
사용 후에는 어떻게 닫나요?
암호화 드라이브에서 열린 파일을 모두 닫고 VeraCrypt에서 볼륨을 선택해 Dismount를 누릅니다.
작은 표준 컨테이너를 만들어 마운트와 해제를 먼저 확인하세요
일반 Windows PC에서는 1.26.29 EXE 설치형을 사용하고, 중요한 원본이 없는 작은 Standard 컨테이너를 새 파일명으로 만드세요. 드라이브 문자로 Mount해 시험 파일을 저장한 뒤 모든 파일을 닫고 Dismount까지 확인하면 기본 암호화 작업을 끝낼 수 있습니다.
공식 자료와 확인일
VeraCrypt 공식 1.26.29 다운로드 · VeraCrypt 공식 1.26.29 릴리스 · VeraCrypt 공식 초보자 튜토리얼 · VeraCrypt 공식 마운트 안내 | 2026-09-30T14:17:27.024065+09:00





